Bài 10.7 · Chương 10: Chủ đề mới trong ECO 2026
Bảo vệ dữ liệu cá nhân từ khâu thiết kế: kiểm kê dữ liệu, tối thiểu hoá và đánh giá tác động
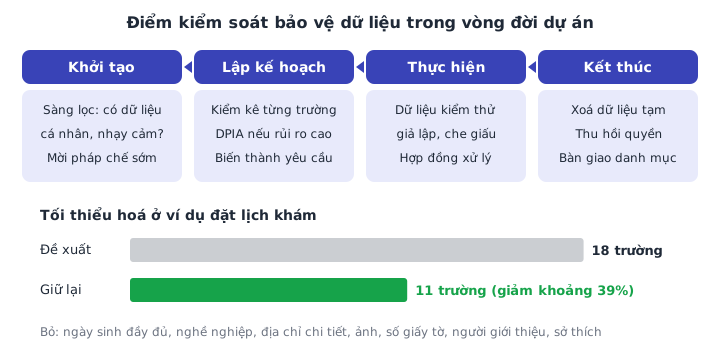
Dự án nào chạm đến dữ liệu cá nhân cũng mang nghĩa vụ pháp lý và rủi ro uy tín. Bài hướng dẫn PM đưa bảo vệ dữ liệu vào từng nhóm trọng tâm: sàng lọc khi khởi tạo, kiểm kê và tối thiểu hoá dữ liệu, đánh giá tác động, tiêu chí chấp nhận, dữ liệu kiểm thử và xoá dữ liệu khi kết thúc.
- Nguyên tắc
- Lãnh đạo có trách nhiệm giải trình
- Lồng ghép chất lượng
- Nhóm trọng tâm
- Khởi tạo
- Lập kế hoạch
Mục lục (15)
- Ý tưởng cốt lõi
- Khởi tạo: sàng lọc sớm
- Lập kế hoạch: kiểm kê và tối thiểu hoá
- Đánh giá tác động bảo vệ dữ liệu
- Thực hiện: dữ liệu kiểm thử và nhà cung cấp
- Kết thúc: xoá và thu hồi
- Ở dự án thích ứng
- Liên hệ đề thi PMP
- Điểm cần nhớ
- Mẹo thi PMP
- Thuật ngữ chính
- Liên hệ đề thi PMP
- Tài liệu tham khảo
- Trắc nghiệm nhanh
- Hoàn thành bài học
Hệ thống đặt lịch khám, ứng dụng tuyển dụng, chương trình khách hàng thân thiết, cổng dịch vụ công — rất nhiều dự án ngày nay thu thập và xử lý dữ liệu cá nhân. Khuôn khổ pháp lý cũng chặt hơn: ở Việt Nam, sau Nghị định 13/2023/NĐ-CP, Luật Bảo vệ dữ liệu cá nhân được Quốc hội thông qua tháng 6/2025 và có hiệu lực từ ngày 1/1/2026; ở châu Âu, GDPR yêu cầu bảo vệ dữ liệu "từ thiết kế và theo mặc định" (Điều 25) và đánh giá tác động cho xử lý có rủi ro cao (Điều 35). PM không cần là luật sư, nhưng phải bảo đảm yêu cầu bảo vệ dữ liệu có mặt trong phạm vi, kế hoạch và tiêu chí chấp nhận — sửa sau khi sản phẩm đã chạy luôn đắt hơn và có thể đã quá muộn. Bài gắn với task BE2 — Quản lý tuân thủ, BE5 — Quản lý rủi ro và PR2 — Quản lý phạm vi. Phần dữ liệu khi dùng công cụ AI đã có ở bài AI trong quản lý dự án.
Ý tưởng cốt lõi
Bảo vệ dữ liệu từ khâu thiết kế nghĩa là coi quyền riêng tư là một yêu cầu chất lượng ngay từ đầu, giống an toàn hay hiệu năng. Một số nguyên tắc thường gặp trong các khung pháp lý và thực hành: